
In sintesi
- Già legge: l’Omnibus sull’AI è il Regolamento (UE) 2026/1744, in vigore dal 27 luglio 2026. Gli obblighi per i sistemi ad alto rischio slittano al 2 dicembre 2027 e al 2 agosto 2028.
- In discussione: l’Omnibus su dati e GDPR è ancora all’esame del Parlamento europeo. Tocca la definizione di dato personale, il legittimo interesse per l’AI, i cookie e i data breach.
- Per le aziende: più tempo sull’AI Act non significa poter rimandare tutto. Alcuni obblighi valgono già.
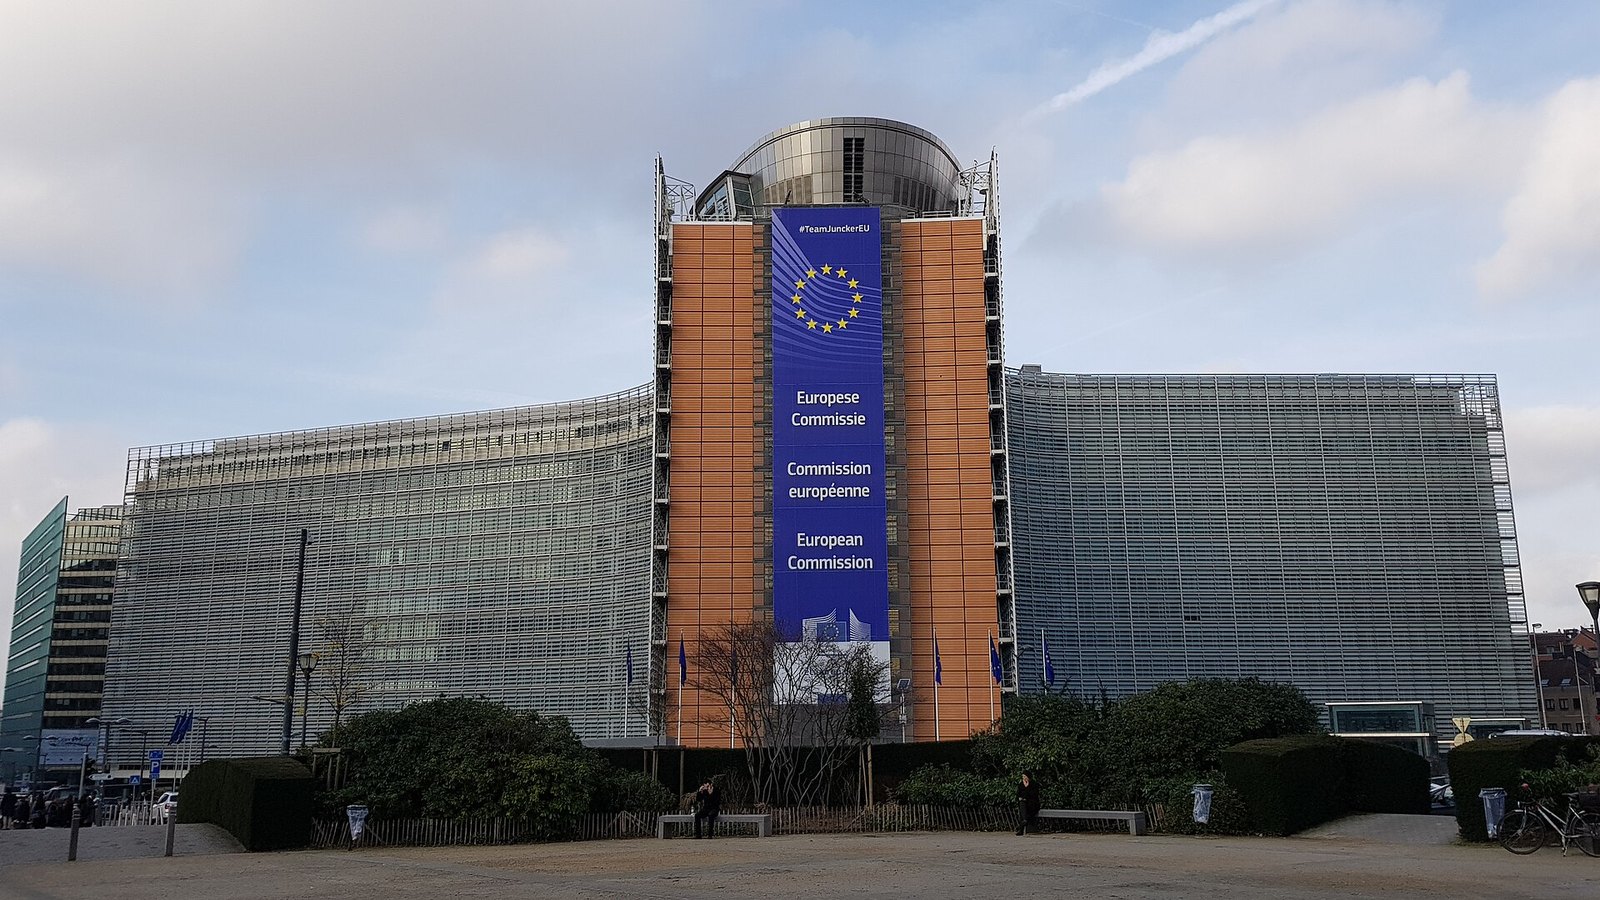
Il 19 novembre 2025 la Commissione europea ha presentato il Digital Omnibus, un pacchetto di semplificazione delle regole digitali. In realtà le proposte erano due, con destini molto diversi: una sull’intelligenza artificiale, approvata in pochi mesi, e una su dati, GDPR, ePrivacy e Data Act, ancora in discussione e molto contestata. Vale la pena tenerle separate.
L’Omnibus sull’AI: una corsa di otto mesi
Per gli standard europei, l’iter è stato rapidissimo. L’accordo tra Parlamento e Consiglio è arrivato il 7 maggio 2026, il voto finale in plenaria il 16 giugno (423 favorevoli, 57 contrari, 174 astenuti), la pubblicazione in Gazzetta ufficiale il 24 luglio.
Le nuove scadenze dell’AI Act
La Commissione aveva proposto di legare l’applicazione delle regole sui sistemi ad alto rischio alla disponibilità delle norme tecniche armonizzate. Il testo finale ha scelto invece date fisse, più facili da pianificare:
Altre modifiche importanti:
- Divieto delle app di “nudificazione”. Su spinta del Parlamento, dal 2 dicembre 2026 sono vietati i sistemi che generano contenuti intimi o sessuali non consensuali o materiale pedopornografico.
- AI literacy ammorbidita. L’articolo 4 resta un obbligo per fornitori e utilizzatori, che devono adottare misure per sostenere l’alfabetizzazione sull’AI. Ma il testo ora precisa che non bisogna garantire un livello specifico di competenza, e Commissione e Stati membri devono aiutare, soprattutto le PMI.
- Semplificazioni per le imprese più piccole. La documentazione semplificata si estende alle medie imprese e alle cosiddette small mid-cap.
- Dati sensibili per correggere i bias. È consentito trattarli, ma solo se strettamente necessario.
- Macchinari. L’AI integrata nei macchinari esce dal regime diretto ad alto rischio dell’AI Act e viene gestita tramite il Regolamento macchine.
L’Omnibus su dati e GDPR: la partita aperta
La seconda proposta (procedura 2025/0360(COD)) è ancora all’esame delle commissioni ITRE e LIBE del Parlamento europeo: la bozza di relazione è di giugno 2026 e non c’è ancora stato un voto in plenaria. Qui le modifiche toccano il cuore del GDPR, ed è per questo che il dibattito è acceso.
Il nodo della definizione di dato personale
È la modifica più delicata. Secondo la proposta, un’informazione non sarebbe necessariamente un dato personale per chiunque, solo perché un altro soggetto è in grado di identificare la persona. In pratica, dati pseudonimizzati potrebbero uscire dal perimetro del GDPR per chi non possiede la chiave per re-identificarli. Il Comitato europeo per la protezione dei dati (EDPB) e il Garante europeo (EDPS) hanno chiesto con forza ai legislatori di non adottare questa modifica.
Le critiche
L’associazione noyb, fondata da Max Schrems, ha definito la proposta “il più grande attacco ai diritti digitali degli europei degli ultimi anni”. Le critiche riguardano la definizione soggettiva di dato personale, l’addestramento di modelli sui dati dei social network, i limiti al diritto di accesso e la scelta di una procedura accelerata senza valutazione d’impatto. Dall’altra parte, molte imprese chiedono da tempo regole più semplici e prevedibili, soprattutto su cookie e notifiche di violazione.
Cosa fare adesso
- Aggiornare il piano AI Act: le scadenze per l’alto rischio sono più lontane, ma trasparenza (art. 50), divieti e alfabetizzazione valgono già o tra poche settimane.
- Non anticipare il GDPR che non c’è: finché la riforma non è approvata, valgono le regole attuali, comprese quelle su cookie e data breach a 72 ore.
- Usare il tempo guadagnato: inventario dei sistemi AI, classificazione del rischio, documentazione. Chi arriva preparato al 2027 avrà un vantaggio, non solo un adempimento in meno.
La bussola
Semplificare non significa per forza indebolire, ma il confine è sottile. Sull’AI l’Europa ha scelto di dare più tempo; sul GDPR deve ancora decidere quanto della protezione dei dati è disposta a scambiare con la competitività.
Questo articolo ha finalità divulgative e non costituisce consulenza legale. Situazione aggiornata a novembre 2026.
Fonti
- Parlamento europeo, Legislative Train: Digital Omnibus on AI
- Parlamento europeo: approvate le semplificazioni e il divieto delle app di nudificazione (giugno 2026)
- AI Act Service Desk: articolo 113 consolidato
- AI Act Service Desk: articolo 4 (AI literacy)
- Osservatorio legislativo: procedura 2025/0360(COD)
- EDPB-EDPS: parere congiunto 2/2026 sul Digital Omnibus
- noyb: posizione sul Digital Omnibus
Lascia un commento