
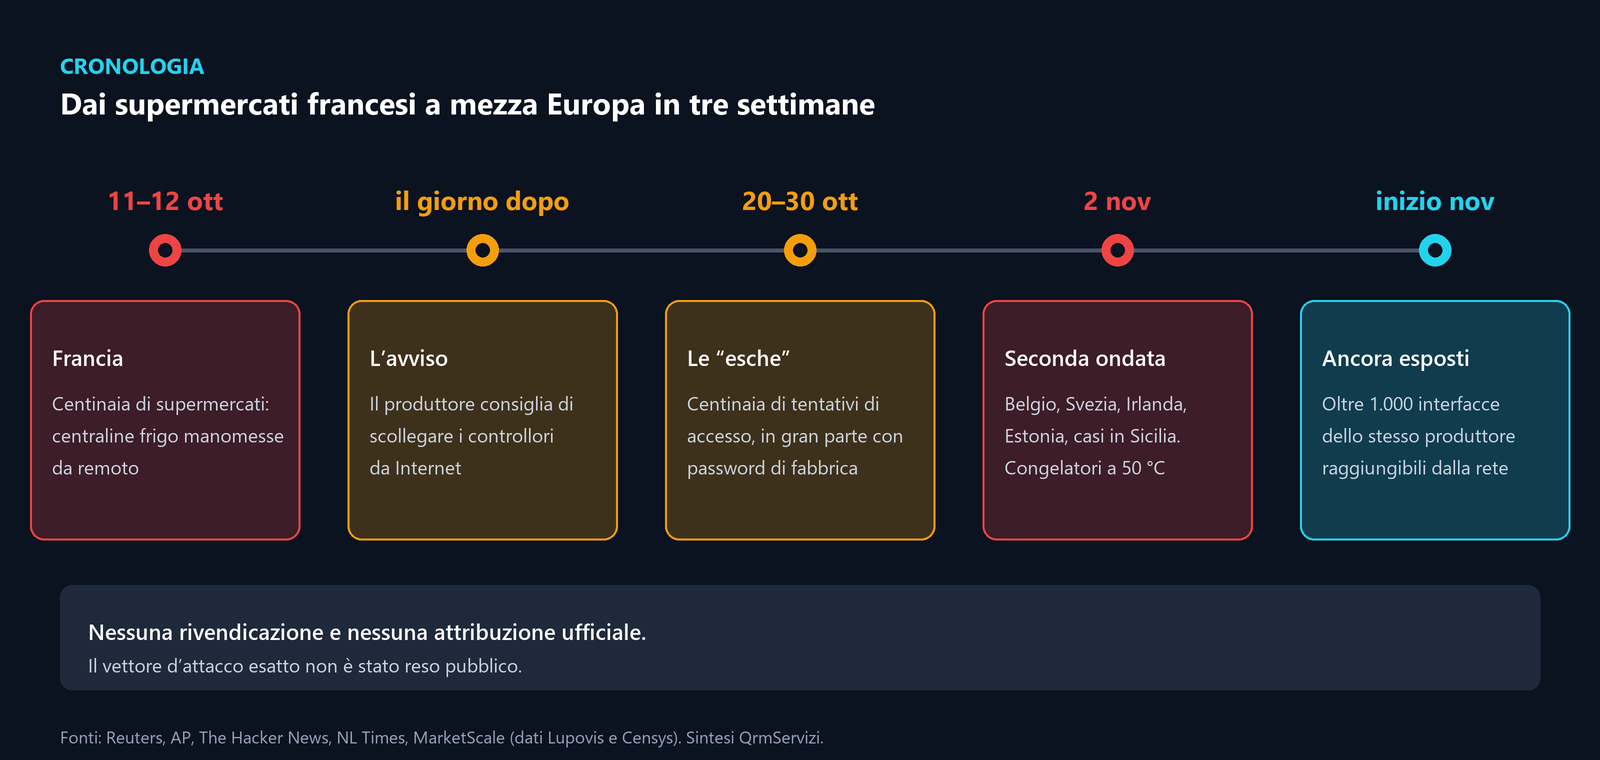
Nella notte tra l’11 e il 12 ottobre centinaia di supermercati francesi hanno scoperto che i controllori dei loro impianti di refrigerazione erano stati manomessi da remoto: temperature fuori controllo, cibo da buttare, in alcuni casi persino incendi. Tre settimane dopo, nella notte del 2 novembre, lo schema si è ripetuto in diversi Paesi europei, dal Belgio alla Svezia, dall’Irlanda all’Estonia, con segnalazioni anche per alcuni punti vendita in Sicilia. In un supermercato svedese i congelatori hanno raggiunto i 50 gradi, e l’anomalia è stata notata solo dopo ore.
Nessuno ha rivendicato gli attacchi e, al momento, le autorità non hanno indicato né chi ci sia dietro né quale sia stato il punto d’ingresso preciso. Quello che sappiamo, però, basta già a farci riflettere su un tema che riguarda anche le nostre case.
Perché è bastato così poco
I dispositivi coinvolti sono centraline che governano la temperatura dei banchi frigo, collegate a Internet per consentire monitoraggio e manutenzione da remoto. Il produttore, Danfoss, ha dichiarato che molti dei modelli colpiti erano datati e non più aggiornati; in Olanda ha spiegato che i sistemi attaccati non erano su una rete protetta e usavano ancora le password di fabbrica. Il giorno dopo l’attacco francese aveva consigliato ai clienti di scollegarli da Internet: la maggior parte lo ha fatto, alcuni no, e sono stati proprio questi a essere colpiti.
Il capo del National Cyber Security Centre britannico ha descritto i frigoriferi francesi come collegati direttamente a Internet con password di default. Una società di sicurezza che ha messo online dei controllori “esca” ha registrato, nel solo periodo 20-30 ottobre, centinaia di tentativi di accesso, in gran parte con credenziali di fabbrica note. A inizio novembre, secondo Censys, oltre mille interfacce dello stesso produttore risultavano ancora raggiungibili dalla rete pubblica.
Un’avvertenza di onestà: nessuna autorità ha pubblicato il vettore d’attacco esatto, e non è stata collegata ufficialmente una specifica vulnerabilità. Ricercatori avevano già dimostrato falle in controllori della stessa famiglia e il produttore aveva rilasciato un aggiornamento, ma questo non prova che siano state sfruttate proprio quelle.
Il sentiment: allarme in alto, frustrazione in basso
Ho letto la copertura delle ultime due settimane. Non è un sondaggio, ma alcuni toni ricorrono con chiarezza:
- Allarme istituzionale. Un commissario europeo ha parlato di un tentativo deliberato di disturbare la filiera alimentare, e il centro belga per la cybersicurezza si è detto preoccupato dal numero crescente di incidenti. Sullo sfondo, il timore di minacce ibride alle infrastrutture dopo il 2022. Mosca ha ripetutamente negato coinvolgimenti in sabotaggi, e finora nessuna attribuzione è stata stabilita.
- Frustrazione tecnica. Per diversi esperti non c’è nulla di sofisticato: dispositivi esposti, firmware a fine vita, password di fabbrica. Uno di loro l’ha definito un debito tecnico che arriva a scadenza. Sul ruolo dell’intelligenza artificiale le voci divergono: un portavoce belga teme che renda più facile sfruttare queste debolezze, mentre altri osservatori ricordano che in questi casi non ci sono prove di un suo uso.
- Paura concreta di chi lavora. Un macellaio belga ha perso circa 15.000 euro di carne e si è detto spaventato all’idea che un sistema di registrazione della temperatura possa essere riprogrammato a distanza.
- Ansia dei consumatori, ridimensionata dagli esperti. La preoccupazione per gli elettrodomestici connessi cresce, ma gli specialisti ascoltati dalla stampa ricordano che le singole famiglie difficilmente sono bersagli mirati. Il rischio vero è una falla comune a milioni di dispositivi identici.
Non solo frigoriferi: il telefono che non aggiorniamo
Lo stesso schema emerge in un’altra vicenda di queste settimane. La società Sekoia ha attribuito, con confidenza medio-alta, al gruppo APT29 (legato ai servizi russi) una campagna di spionaggio contro smartphone Android e iOS, veicolata tramite siti legittimi compromessi. Il dettaglio più istruttivo: le vulnerabilità sfruttate erano già state corrette dai produttori prima dell’inizio della campagna. A essere colpiti sono stati i dispositivi non aggiornati. Il 4 novembre l’agenzia statunitense CISA ha aggiunto una di quelle falle al catalogo delle vulnerabilità sfruttate attivamente.
La dimensione etica: di chi è la responsabilità?
Quando un frigorifero smette di funzionare per un attacco, il danno non resta a chi possiede il dispositivo: ricade su clienti, dipendenti, filiera, a volte sulla fiducia collettiva. È una classica esternalità, e per questo la domanda “di chi è la colpa?” è sbagliata. Meglio chiedersi chi poteva ridurre il rischio, e a che costo.
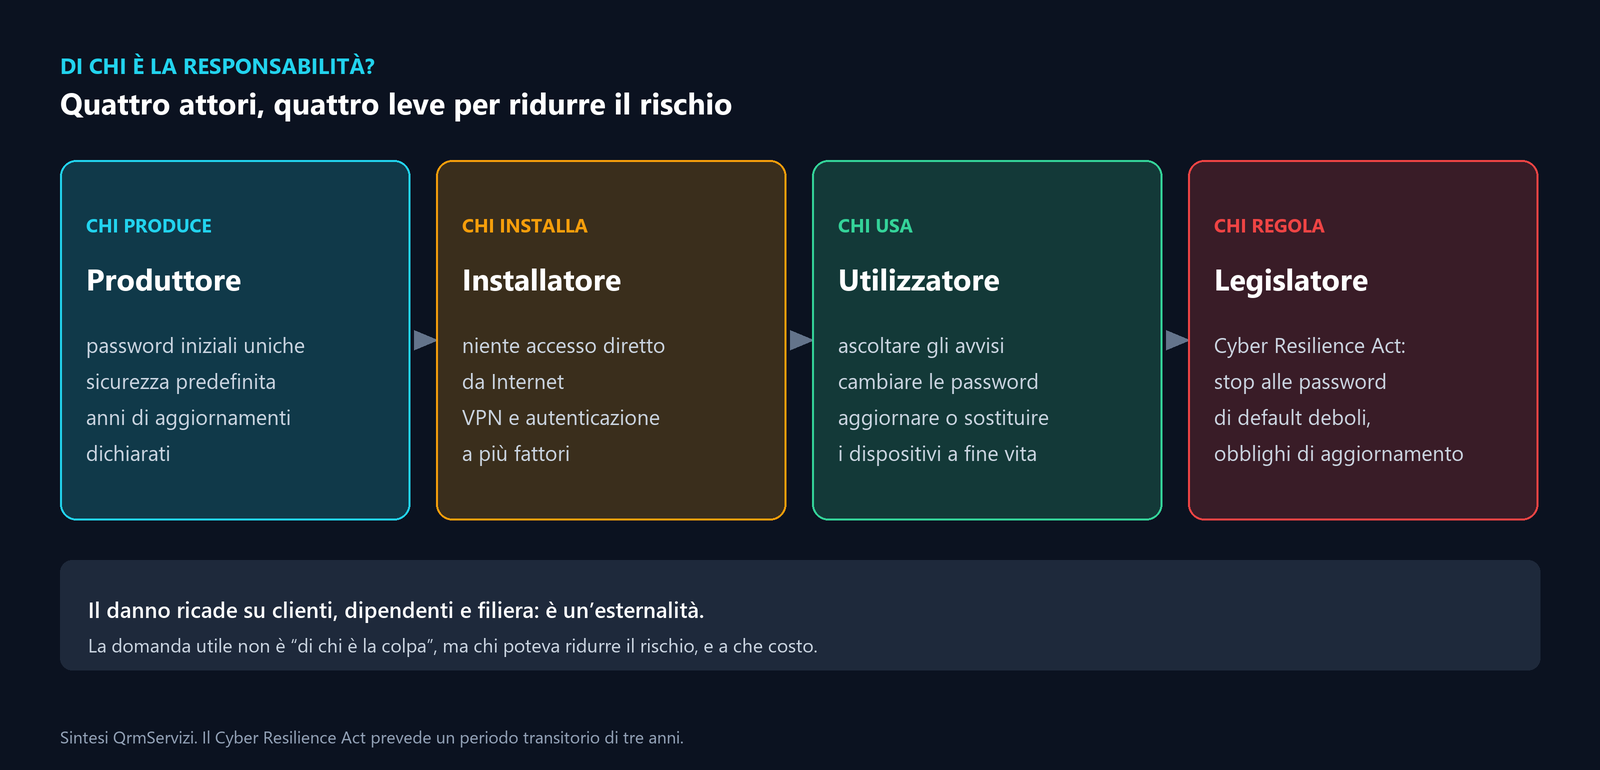
- Chi produce decide password iniziali, sicurezza predefinita e per quanto tempo un prodotto riceve aggiornamenti. Vendere un dispositivo connesso senza dichiarare per quanto sarà supportato è una forma di opacità.
- Chi installa e mantiene sceglie come si accede da remoto: direttamente da Internet o dietro VPN e autenticazione a più fattori.
- Chi usa ha il dovere di ascoltare gli avvisi, come quello arrivato dopo l’attacco francese, ma spesso non ha le competenze né il potere contrattuale per verificare.
- Chi regola può spostare l’onere verso chi mette il prodotto sul mercato. In Europa va in questa direzione il Cyber Resilience Act, che prevede, tra l’altro, il divieto di password di default deboli e obblighi di aggiornamento per i prodotti con elementi digitali, con un periodo transitorio di tre anni.
Un dispositivo connesso non è solo un oggetto che compriamo: è una promessa di manutenzione che qualcuno deve mantenere nel tempo.
Cosa fare, concretamente
Per chi gestisce impianti e attività:
- fare un inventario dei dispositivi collegati a Internet e chiedersi, per ciascuno, se serve davvero;
- togliere i controllori dalla rete pubblica e consentire l’accesso remoto solo tramite VPN con autenticazione a più fattori;
- cambiare le password di fabbrica, aggiornare il firmware e sostituire le unità non più supportate.
Per chi ha una casa “smart”:
- cambiare le password predefinite e attivare l’autenticazione a due fattori dove disponibile;
- installare gli aggiornamenti, anche del telefono e del browser, senza rimandarli;
- sostituire i dispositivi che non ricevono più aggiornamenti e tenere i più fragili su una rete separata (ad esempio quella ospiti);
- prima di acquistare, controllare per quanti anni il produttore garantisce aggiornamenti di sicurezza.
In sintesi
Le attuali ondate di attacchi non raccontano tanto la genialità degli aggressori quanto la fragilità di ciò che abbiamo connesso senza prenderci cura. La tecnologia per proteggerci in gran parte esiste già: aggiornamenti, password uniche, reti separate. Manca spesso la responsabilità condivisa di applicarla. Fino a che la sicurezza resterà un costo scaricato su qualcun altro, continueremo a scoprirne il prezzo alle due di notte, davanti a un congelatore a 50 gradi.
Fonti consultate
- Reuters (via News Tribune), New cyberattack on supermarket fridges sweeps across Europe, 3 novembre 2026
- The Hacker News, seconda ondata di attacchi e attacco francese
- AP (via Korea Times), European supermarket fridges got hacked. Again
- MarketScale, dati Lupovis e Censys; OCCRP, Hackers turn French supermarket refrigerators into furnaces
- NL Times, dichiarazioni di Danfoss sui Paesi Bassi; MeteoraWeb, casi in Sicilia
- CBS News, Could they hack our homes?; Cybernews, Could hackers get inside my fridge?
- BGNES (su rapporto Sekoia), campagna APT29 su smartphone
Lascia un commento